El 21 de septiembre de 2026, Pedro Sánchez cerró el acto IA360: plan para un despliegue responsable de la IA con una hoja de ruta a doce meses. El anuncio tiene dos partes y conviene leerlas por separado: una trae dinero para que las empresas adopten IA, y la otra anticipa que el Estado va a mirar más de cerca lo que esas empresas despliegan.
Antes de entrar: casi nada de lo anunciado es exigible hoy. No hay bases publicadas, ni importes por empresa, ni organismo gestor confirmado. Lo que sigue distingue lo que ya está escrito de lo que todavía es un titular.
Los cuatro ejes
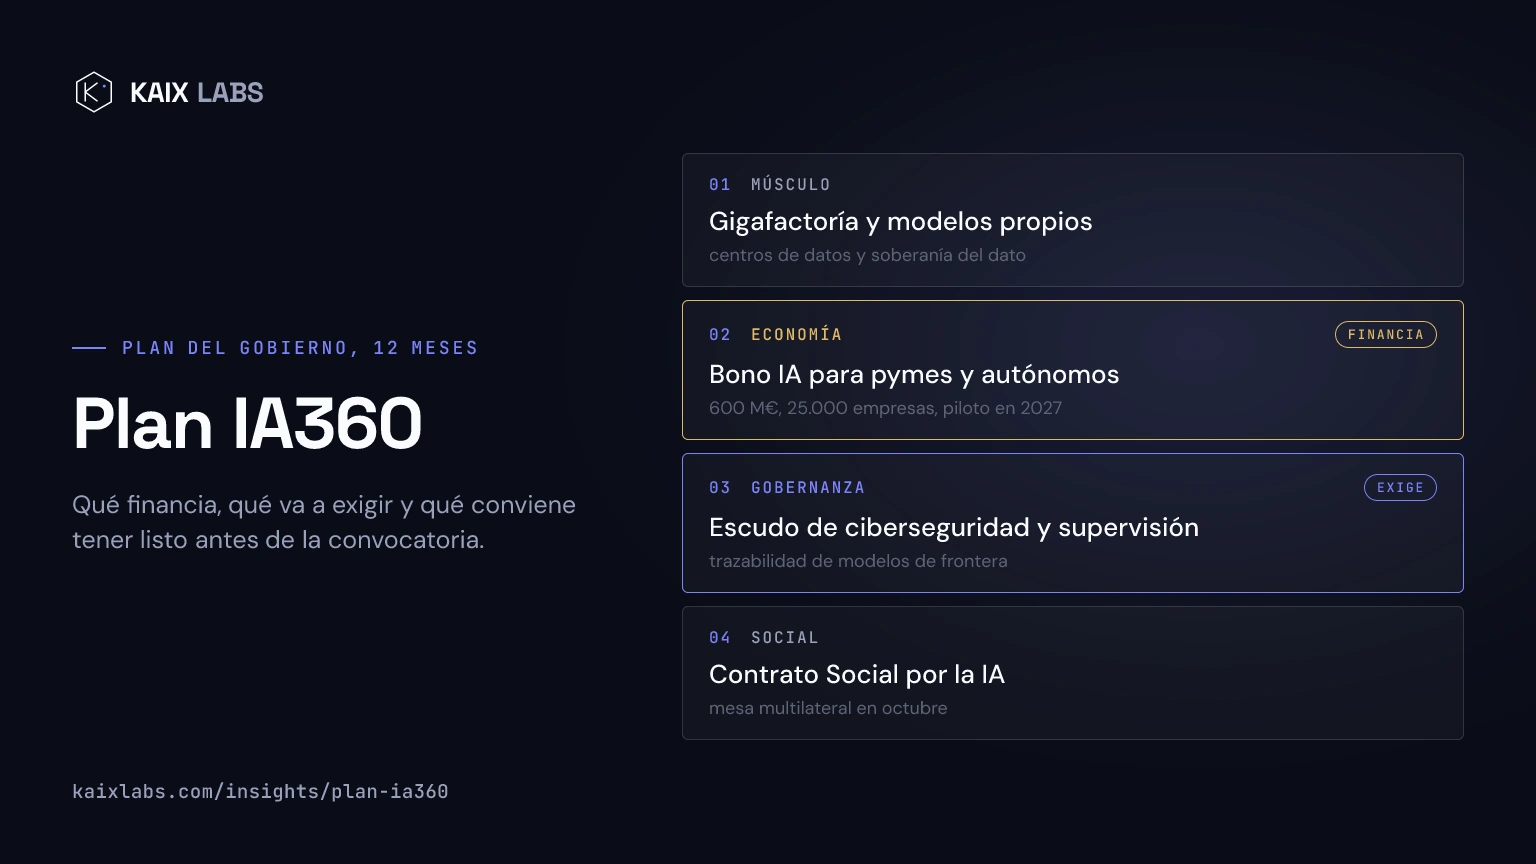
Músculo tecnológico. Una gigafactoría de IA, modelos propios desarrollados con el Barcelona Supercomputing Center para clima, energía y salud, y una red de centros de datos con estándares energéticos y medioambientales. El argumento que lo sostiene es la soberanía del dato: dónde se almacena y quién decide sobre él.
Motor económico y talento. El Bono Inteligencia Artificial para pymes y autónomos, más la reforma de los currículos de Secundaria y de Formación Profesional. La meta declarada es que en 2030 más de la mitad de las empresas españolas hayan incorporado IA a su actividad.
Gobernanza. Refuerzo del escudo de ciberseguridad y más supervisión estatal sobre los modelos de frontera, con trazabilidad. Aquí entran AESIA, INCIBE y el CCN, y por encima la Oficina Europea de Inteligencia Artificial y el Panel Científico de Naciones Unidas.
Contrato social. Una mesa multilateral convocada para octubre con patronal, sindicatos y partidos, sobre el impacto laboral.
El tono del eje tercero no deja mucho margen de interpretación. Sánchez lo resumió así: «una IA desregulada, opaca, en estampida y en manos de unos pocos es el cóctel perfecto para que ocurra una desgracia». La autorregulación queda descartada como modelo.
El Bono IA, que es la pieza con dinero encima
600 millones de euros para unas 25.000 empresas. Piloto en el primer semestre de 2027 y convocatoria general antes de que acabe ese año.
Las condiciones importan más que la cifra, porque están redactadas para filtrar un tipo concreto de gasto.
| Financia | No financia |
|---|---|
| Servicios de empresas tecnológicas europeas | Proveedores de fuera de la UE |
| Desarrollo, integración y tratamiento de datos | La mera suscripción a licencias de herramientas |
| Conocimiento sectorial y rediseño de procesos | Implantaciones que no tocan el proceso productivo |
A eso se añaden cuatro requisitos que cambian la forma de plantear un proyecto:
- Evaluación previa de madurez tecnológica. Antes de pedir la ayuda hay que saber en qué punto está la empresa.
- Casos de uso identificados. No vale «vamos a adoptar IA», hay que nombrar qué proceso y para qué.
- Medición de impacto en productividad después de implantar. Esto implica una línea base anterior, y montarla a posteriori es complicado.
- Formación de los trabajadores. Deja de ser un extra del proyecto y pasa a ser parte de la condición de la ayuda.
Los pagos van vinculados a hitos, no por adelantado.
Como complemento, la Red NEURONA, una iniciativa público-privada de centros territoriales de demostración donde una empresa puede probar soluciones sectoriales sin salir de su comarca, a menos de 50 kilómetros. Está previsto que 100 pymes pilotan antes de que acabe 2026.
Dos cosas que no se saben, y que conviene decir en voz alta: la documentación presentada no aclara si los 600 millones son dotación íntegramente nueva o si parte viene de programas que ya existían, y no hay todavía importe máximo por empresa ni criterios de selección publicados.
Mientras tanto, el dinero que sí tiene bases publicadas es autonómico. Hay convocatorias abiertas en Navarra, Euskadi, Castilla y León y La Rioja que financian digitalización, innovación y ciberseguridad con porcentajes y topes ya escritos, y las recopilamos en ayudas públicas. Para muchas pymes, esperar al bono estatal significa dejar pasar un ejercicio entero.
La otra mitad del plan
El eje de gobernanza es más corto en el discurso y más denso en consecuencias. Tres piezas.
Supervisión y trazabilidad de los modelos de frontera. El adjetivo que usó el Gobierno fue «más ofensivos», lo cual sitúa el debate en capacidades concretas y no en riesgo existencial. INCIBE ya había publicado en junio de 2026 sus medidas de ciberseguridad y ciberresiliencia ante modelos de IA de frontera, que es la mejor pista disponible sobre por dónde irán los criterios técnicos cuando esto se concrete: supervisión humana obligatoria, gobernanza del uso, y herramientas de IA para análisis de código y detección de vulnerabilidades como apoyo al equipo, nunca como sustituto.
Responsabilidad legal y financiera de las empresas por los daños. Se citaron tres: deepfakes, robo de propiedad intelectual y efectos sobre la salud mental de menores. Es la línea que el Gobierno quiere empujar también en los foros europeos y de la ONU.
Refuerzo del escudo de ciberseguridad, sin cifra asociada en el anuncio.
IA360 no sustituye al Reglamento de IA
Esto se está mezclando en algunas lecturas del anuncio. IA360 es política nacional: financiación, infraestructura y supervisión sobre un marco jurídico que ya existe y que es europeo. Las obligaciones siguen viniendo del Reglamento (UE) 2024/1689.
Y ese calendario ya está en marcha. Desde agosto de 2026 son exigibles las obligaciones de transparencia del artículo 50 y la maquinaria de vigilancia del mercado; el grueso del régimen de alto riesgo se movió a diciembre de 2027 con el Digital Omnibus. Lo desglosamos en qué exige el Reglamento de IA.
Lo que IA360 añade es quién va a vigilar ese marco con más medios, y cuánto dinero pone el Estado para que la adopción llegue también a las empresas pequeñas.
Qué conviene tener preparado
El calendario del bono da margen hasta 2027, y ese margen se consume rápido si el proyecto se plantea bien.
- El inventario de sistemas de IA. Es lo primero para cualquiera de los dos lados del plan, el que financia y el que supervisa. No se puede evaluar la madurez de algo que no está listado. Hay un plan de cinco días para levantarlo.
- Una línea base por caso de uso. Cuánto tarda hoy el proceso, cuánto cuesta, cuántos errores tiene. El bono exige medir el impacto después, así que el «antes» hay que tenerlo capturado antes de empezar.
- La formación, dentro del proyecto. Si es un requisito de la ayuda, planificarla al final como un extra es la forma más cara de cumplirla.
- La seguridad de la capa de IA. Aquí es donde el eje de gobernanza acabará aterrizando, y donde los controles tradicionales no llegan: inyección de prompts, envenenamiento de RAG, agentes con permisos de herramientas más amplios de lo que nadie autorizó. El checklist de control de agentes son cuarenta comprobaciones de sí o no que se hacen en una tarde.
Y una que no toca todavía: no plantear la inversión asumiendo un importe de ayuda concreto. Hasta que no salgan las bases en el BOE, cualquier número por empresa es una estimación.
Lo que falta por saber
- Si los 600 millones son dinero nuevo o reetiquetado.
- Quién gestiona la convocatoria, aunque todo apunta a Red.es por analogía con el Kit Digital.
- Importe por empresa, tramos y criterios de selección.
- Qué significa en términos operativos la «trazabilidad» de los modelos de frontera, y a qué empresas alcanza además de a los proveedores de modelos.
- Qué sale de la mesa de octubre sobre impacto laboral.
En KAIX LABS construimos sistemas de IA y auditamos los que ya están en producción, incluidos los que construyó otro. Si te estás planteando cómo encaja tu proyecto con el calendario del bono y con lo que el eje de gobernanza va a pedir después, el diagnóstico de control es el sitio por donde empezar; si lo que quieres es saber en qué categoría de riesgo cae tu sistema, la calculadora del EU AI Act lo resuelve en unos minutos y sin dejar el email.
Este artículo resume el anuncio del 21 de septiembre de 2026 y las condiciones del Bono IA tal como se presentaron ese día. Se actualizará cuando se publiquen las bases reguladoras. No constituye asesoramiento legal ni garantiza la elegibilidad de ningún proyecto.